


Выратаваць банк за 24 гадзіны: NTEC запускае новы сцэнар кіберпалігона CyberRing
24 верасня 2026
Зламыснікі могуць месяцамі вывучаць унутраную інфраструктуру кампаніі знутры. Застаючыся незаўважанымі, яны рыхтуюць адзін поўнае ўдар. Калі пытанні рэальнай інфармацыйнай бяспекі былі рэалізаваны толькі фармальна і першыя прыкметы ўзлому ўпушчаны, рэалізуецца самы страшны сцэнар - поўны параліч бізнесу.
Менавіта з гэтага пачынаецца новы сцэнар айчыннага кіберпалігона "CyberRing" ад Нацыянальнага цэнтра абмену трафікам (NTEC):
«Раптам банкаўскія працэсы спыніліся. Супрацоўнікі галаўнога офіса і аддзяленняў выявілі, што АБС (аўтаматызаваная банкаўская сістэма) не адказвае, файлы баз дадзеных зашыфраваны, аперацыяністы не могуць правесці ніводнай транзакцыі, а міжбанкаўскія пераводы завіслі. Супрацоўнікі ІТ-аддзела ў паніцы і не маюць уяўлення, як аднавіць працу без страты фінансавых дадзеных.
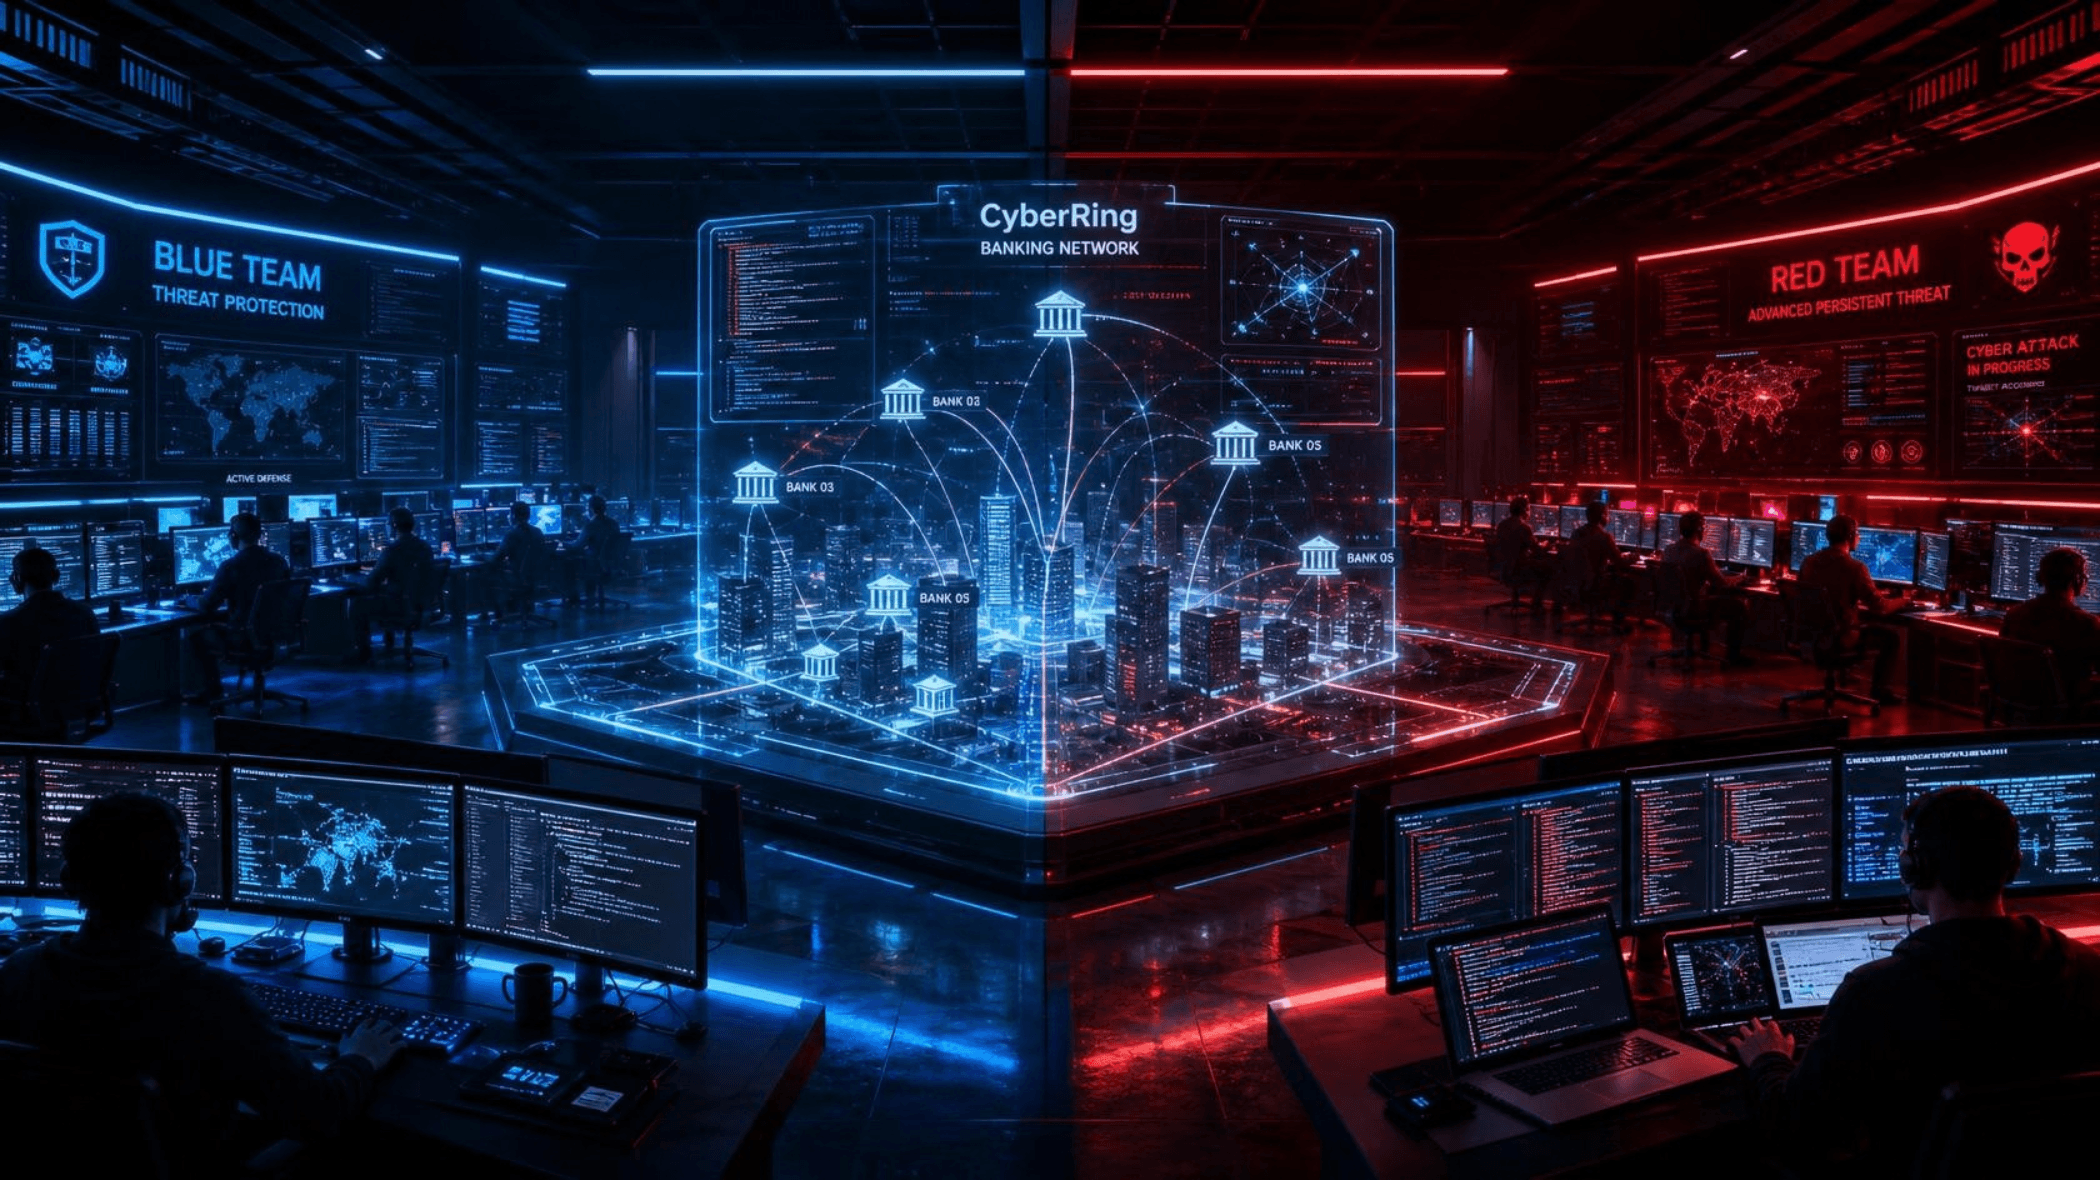
Новы трэк узнаўляе крытычны інцыдэнт да драбнюткіх дэталяў. На кіберпалігоне «CyberRing» вы можаце выбраць, на чыім баку апынецеся ў гэтай лічбавай бітве.
Абарона - Blue Team: выратаваць банк і правесці расследаванне
Задача каманды сініх - не проста «патушыць пажар», а цалкам аднавіць працу фінансавай арганізацыі і выпрацаваць меру па недапушчэнні кіберынцыдэнтаў. У працэсе праходжання сцэнарыя спецыялісты навучацца:
- Шукаць схаваныя сляды: выяўляць і збіраць усе пакінутыя зламыснікам сляды ў сетцы арганізацыі.
- Лакалізаваць кропку ўваходу: выяўляць вектары нападу і вызначаць першапачатковую кропку пранікнення.
- Праводзіць таймлайн-аналіз: аднаўляць поўную і дакладную храналогію падзей узлому.
- Разбірацца ў malware: дэталёва даследаваць шкоднае праграмнае забеспячэнне.
- Рэанімаваць бізнес-працэсы: шукаць шляхі расшыфроўкі даных і алгарытмы аператыўнага аднаўлення сэрвісаў бізнесу.
- Падвышаць устойлівасць перыметра: фармаваць рэкамендацыі для ўхілення крытычных уразлівасцяў і прадухіленні паўторнай кампраметацыі сеткі.
Напад Red Team: атакаваць з ценю
Эфектыўная абарона будуецца з разумення метадаў узлому. Для тых, хто жадае разумець дзеянні хакераў, шляхта тактыкі зламыснікаў, ёсць магчымасць мінуць кібертрэніроўку ў рэжыме Red Team:
- Атрымаць доступ: узламаць вэб-сервер.
- Захапіць інфраструктуру: атрымаць доступ да базы дадзеных і дамену.
- Вырабіць крытычны ўрон: цалкам знішчыць ERP-сістэму банка.
Для каго гэты сцэнар?
Кіберпалігон "CyberRing" - гэта ідэальны стрэс-тэст для спецыялістаў цэнтраў кібербяспекі (SOC), інжынераў па рэагаванні на інцыдэнты (IR) і сеткавых адміністратараў, якія жадаюць адтачыць навыкі на рэалістычнай банкаўскай архітэктуры.
Праверце свае сілы на кіберпалігоне CyberRing да таго, як вашай інфраструктуры кінуць выклік у рэальнасці!
Выратаваць банк за 24 гадзіны: NTEC запускае новы сцэнар кіберпалігона CyberRing
24 верасня 2026
Зламыснікі могуць месяцамі вывучаць унутраную інфраструктуру кампаніі знутры. Застаючыся незаўважанымі, яны рыхтуюць адзін поўнае ўдар. Калі пытанні рэальнай інфармацыйнай бяспекі былі рэалізаваны толькі фармальна і першыя прыкметы ўзлому ўпушчаны, рэалізуецца самы страшны сцэнар - поўны параліч бізнесу.
Менавіта з гэтага пачынаецца новы сцэнар айчыннага кіберпалігона "CyberRing" ад Нацыянальнага цэнтра абмену трафікам (NTEC):
«Раптам банкаўскія працэсы спыніліся. Супрацоўнікі галаўнога офіса і аддзяленняў выявілі, што АБС (аўтаматызаваная банкаўская сістэма) не адказвае, файлы баз дадзеных зашыфраваны, аперацыяністы не могуць правесці ніводнай транзакцыі, а міжбанкаўскія пераводы завіслі. Супрацоўнікі ІТ-аддзела ў паніцы і не маюць уяўлення, як аднавіць працу без страты фінансавых дадзеных.
Новы трэк узнаўляе крытычны інцыдэнт да драбнюткіх дэталяў. На кіберпалігоне «CyberRing» вы можаце выбраць, на чыім баку апынецеся ў гэтай лічбавай бітве.
Абарона - Blue Team: выратаваць банк і правесці расследаванне
Задача каманды сініх - не проста «патушыць пажар», а цалкам аднавіць працу фінансавай арганізацыі і выпрацаваць меру па недапушчэнні кіберынцыдэнтаў. У працэсе праходжання сцэнарыя спецыялісты навучацца:
- Шукаць схаваныя сляды: выяўляць і збіраць усе пакінутыя зламыснікам сляды ў сетцы арганізацыі.
- Лакалізаваць кропку ўваходу: выяўляць вектары нападу і вызначаць першапачатковую кропку пранікнення.
- Праводзіць таймлайн-аналіз: аднаўляць поўную і дакладную храналогію падзей узлому.
- Разбірацца ў malware: дэталёва даследаваць шкоднае праграмнае забеспячэнне.
- Рэанімаваць бізнес-працэсы: шукаць шляхі расшыфроўкі даных і алгарытмы аператыўнага аднаўлення сэрвісаў бізнесу.
- Падвышаць устойлівасць перыметра: фармаваць рэкамендацыі для ўхілення крытычных уразлівасцяў і прадухіленні паўторнай кампраметацыі сеткі.
Напад Red Team: атакаваць з ценю
Эфектыўная абарона будуецца з разумення метадаў узлому. Для тых, хто жадае разумець дзеянні хакераў, шляхта тактыкі зламыснікаў, ёсць магчымасць мінуць кібертрэніроўку ў рэжыме Red Team:
- Атрымаць доступ: узламаць вэб-сервер.
- Захапіць інфраструктуру: атрымаць доступ да базы дадзеных і дамену.
- Вырабіць крытычны ўрон: цалкам знішчыць ERP-сістэму банка.
Для каго гэты сцэнар?
Кіберпалігон "CyberRing" - гэта ідэальны стрэс-тэст для спецыялістаў цэнтраў кібербяспекі (SOC), інжынераў па рэагаванні на інцыдэнты (IR) і сеткавых адміністратараў, якія жадаюць адтачыць навыкі на рэалістычнай банкаўскай архітэктуры.
Праверце свае сілы на кіберпалігоне CyberRing да таго, як вашай інфраструктуры кінуць выклік у рэальнасці!