


Лічбавая гігіена: як абараніць дадзеныя і перамагчы "чалавечы фактар"
9 кастрычніка 2026
Лічбавая пісьменнасць сёння - гэта не проста ўменне карыстацца браўзэрам або адпраўляць паведамленні ў месэнджарах. Гэта базавы набор навыкаў, які дазваляе эфектыўна, а галоўнае - бяспечна кіраваць сучаснымі тэхналогіямі ў паўсядзённым жыцці.
Нацыянальны цэнтр абмену трафікам (NTEC) рэгулярна праводзіць унутранае навучанне для персанала, нагадваючы нават дасведчаным адмыслоўцам простыя ісціны лічбавай гігіены. І сёння мы хочам падзяліцца гэтымі экспертнымі парадамі, каб дапамагчы кожнаму абараніць сваю лічбавую прастору.
Небяспека чалавечага фактару: эксплуатацыя даверу
Самае ўразлівае звяно ў сістэме любой кіберабароны - гэта чалавек. Зламыснікі рэдка спрабуюць узламаць сістэму "у лоб". Замест гэтага яны выкарыстоўваюць фішынг - від інтэрнэт-махлярства, пры якім яны маскіруюцца пад давераныя крыніцы (банкі, кіраўніцтва, тэхпадтрымку), каб вывудзіць ў ахвяры канфідэнцыйныя дадзеныя: паролі, нумары крэдытных карт або рэквізіты банкаўскіх рахункаў.
Існуе мноства разнавіднасцяў фішынгу: ад масавага спаму да мэтавых нападаў на пэўных супрацоўнікаў (Spear phishing), топ-мэнэджараў (Whaling), а таксама праз галасавыя выклікі (Vishing) і падробленыя QR-коды (Quishing).
Анатомія падману: як распазнаць фішынгавы ліст?
Ашуканцы ўвесь час удасканальваюць свае метады. Каб не трапіцца на іх кручок, звернеце ўвагу на 6 галоўных прыкмет фішынгу:
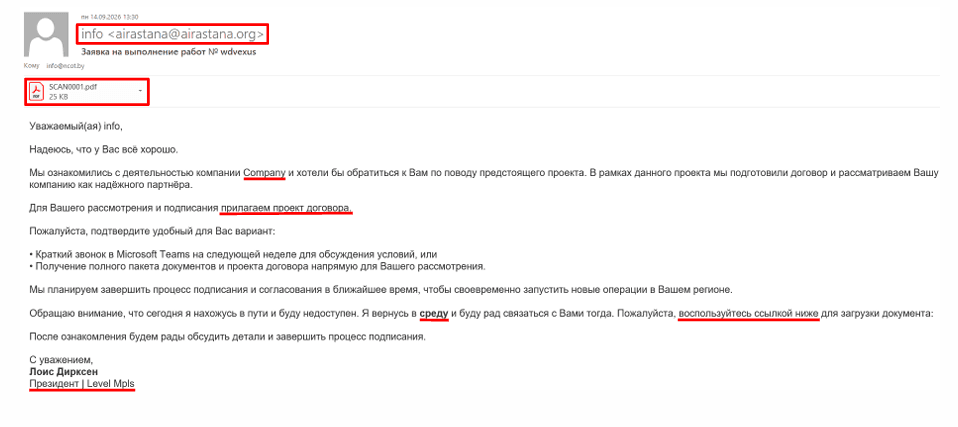
- Падазроныя імя і адрас адпраўніка (напрыклад, ліст нібыта ад падтрымкі вашай кампаніі, але адпраўлены з публічнага дамена накшталт @andreoften.com).
- Тэма або змест ліста патрабуюць ад вас тэрміновага адказу або неадкладных дзеянняў.
- Афармленне паведамлення скапіявана пад фірмовы стыль вядомай арганізацыі.
- Тэкст змяшчае занадта абагульненыя звароты (напрыклад, проста "Паважаны (ая) info").
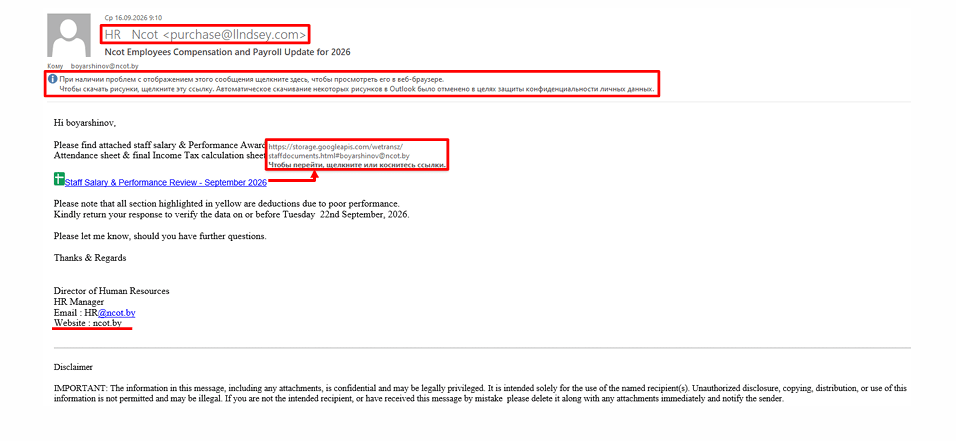
- Наяўнасць падазроных спасылак (замест афіцыйнага сайта спасылка вядзе на іншыя сховішчы даных або невядомыя дамены).
- Падазроныя ўкладанні і выявы.
Рада ад NTEC: пры праглядзе кантэнту ў сацсетках (YouTube Shorts, TikTok, Instagram) заўсёды зважайце на аўтаматычныя плашчакі платформаў: "AI info", "AI-generated" ці "ІІ-кантэнт". Яны дапамагаюць імгненна адрозніць згенераваную карцінку ад рэальнасці.
Прыклады з практыкі кібербяспекі
- Небяспечныя макрасы: вам дасылаюць укладанне ў фармаце .doc або .xlsx (напрыклад, акт дастаўкі ці дамова). Пры адкрыцці файл просіць вас націснуць кнопку "Дазволіць рэдагаванне" і "Уключыць змесціва". Як толькі вы гэта зробіце, утоены шкоднасны макрас запусціць выкананне адвольнага кода на вашым кампутары.
- Хітры Quishing: у лісце аб "тэрміновым падпісанні дакумента праз DocuSign" вам прапануюць адсканаваць QR-код. Пры навядзенні камеры смартфона вы бачыце кароткую замаскіраваную спасылку (напрыклад, qrstud.io), якая адводзіць вас на фішынгавы сайт для крадзяжу дадзеных.
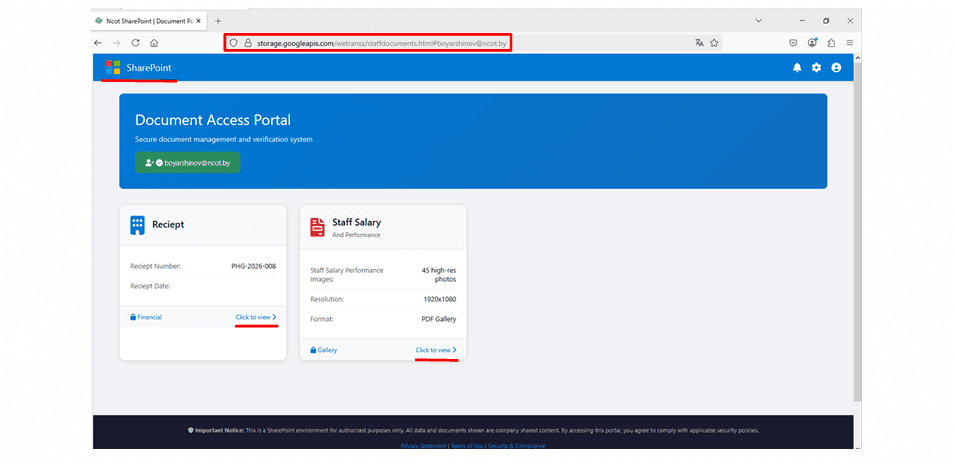
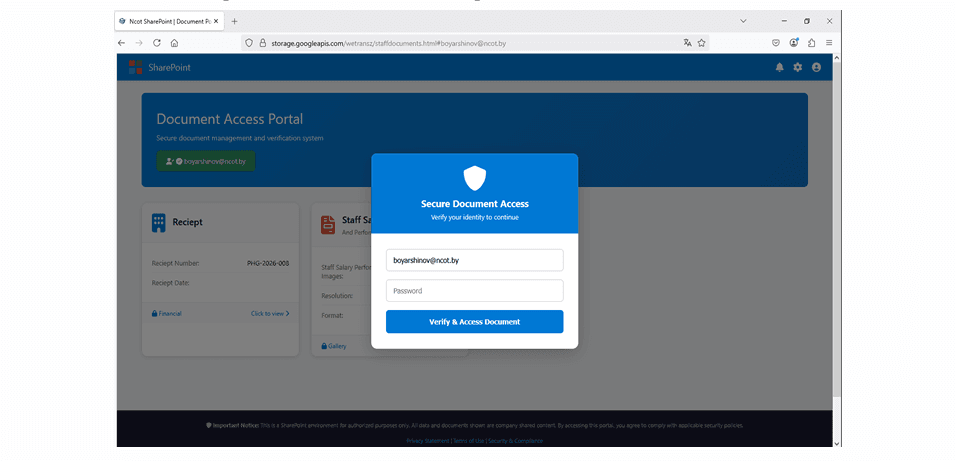
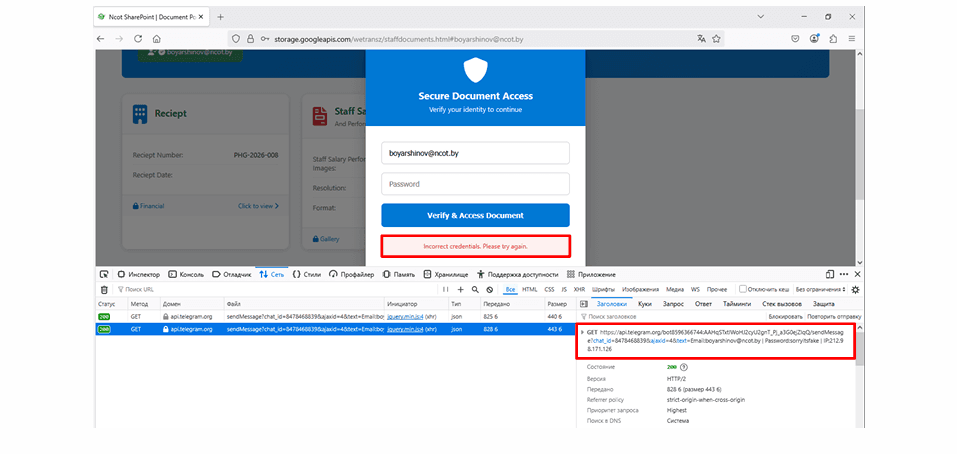
- Фэйкавы SharePoint: вам прыходзіць апавяшчэнне аб атрыманні «важных дакументаў па зарплаце». Спасылка вядзе на старонку, якая выглядае ў дакладнасці як карпаратыўны партал аўтарызацыі Microsoft SharePoint. Варта ўвесці туды лагін і пароль – і ўбудаваны скрыпт ашуканцаў імгненна перасылае вашы дадзеныя ў Telegram-бот зламыснікаў, выдаўшы памылку "Incorrect credentials". Між іншым, гэта таксама хітры трук, які прымушае вас увесці пароль паўторна, дзякуючы чаму зламыснікі пацвярджаюць правільнасць скрадзеных дадзеных.
6 залатых правілаў лічбавай бяспекі ад NTEC
Каб надзейна абараніць сябе і кампанію, строга выконвайце гэтым рэкамендацый:
- Не націскайце на падазроныя спасылкі і ўкладанні. Калі ліст ад незнаёмага адрасата выклікае найменшыя сумневы - не адкрывайце прымацаваныя файлы. Памятайце, што найбольшую небяспеку выклікаюць пашырэнні .exe, .msi, .bat, .html, .js, а таксама схаваныя ў архівах (.zip, .rar) файлы і дакументы з макрасамі.
- Не давярайце незнаёмым паведамленням. Ліст з невядомага ці нетыповага адрасу – гэта прамая нагода насцярожыцца. Заўсёды правярайце першакрыніцу інфармацыі і шукайце пацверджанне ў іншых незалежных каналах сувязі.
- Не давайце асабістую інфармацыю. Ніколі не пакідайце паролі, PIN-коды, нумары банкаўскіх карт і пашпартныя дадзеныя ў адказ на электронныя лісты ці на сумнеўных інтэрнэт-рэсурсах.
- Не ігнаруйце папярэджанні сістэм абароны. Калі ваш антывірус, паштовы шлюз ці браўзэр выдае папярэджанне аб патэнцыйнай пагрозе («Укладанне можа ўтрымоўваць вірус!») - не спрабуйце абыйсці гэтае блакаванне.
- Не спампоўвайце ПЗ з неафіцыйных крыніц. Выкарыстоўвайце толькі ліцэнзійнае праграмнае забеспячэнне і загружайце яго выключна з афіцыйных сайтаў распрацоўшчыкаў.
- Не ігнаруйце абнаўленні. Рэгулярна абнаўляйце аперацыйную сістэму, браўзэры і антывірусныя базы. Абнаўленні зачыняюць крытычныя ўразлівасці праграм, праз якія зламыснікі могуць перахапіць кіраванне вашай прыладай.
Важная рада ад NTEC па праверцы пароляў: калі вы жадаеце пазнаць, не ці выцеклі вашы дадзеныя ў сетку, скарыстайцеся аўтарытэтным сэрвісам Have I Been Pwned (haveibeenpwned.com) або ўбудаванай прыладай Google Паролі (://google.com). Ніколі не ўводзіце свой дзейны пароль на незнаёмых і сумнеўных сайтах у інтэрнэце для «праверкі»! Калі сэрвіс паказаў, што ваш пароль скампраметаваны - неадкладна зменіце яго на самым рэсурсе, прыбярыце ўсе яго паўторы на іншых сайтах і абавязкова уключыце шматфактарную аўтэнтыфікацыю (MFA).
Памятайце, што нават прафесіянал у спешцы або пад уздзеяннем эмоцый можа здзейсніць памылку. Менавіта таму ў NTEC мы не грэбуем навучаннем: мы разбіраны рэальныя кейсы нападаў, укараняем трэнінгі па дасведчанасці, выкарыстаны фільтраванне пошты, абароненыя шлюзы і рашэнні тыпу «пясочніца» для праверкі падазроных файлаў. Лічбавая гігіена - гэта не разавы ўрок, а пастаянная практыка.
Бяспека пачынаецца з асабістай усвядомленасці. Укараняйце правілы лічбавай гігіены ў сваё паўсядзённае жыццё, і вашы дадзеныя заўсёды будуць пад надзейным замкам!
Лічбавая гігіена: як абараніць дадзеныя і перамагчы "чалавечы фактар"
9 кастрычніка 2026
Лічбавая пісьменнасць сёння - гэта не проста ўменне карыстацца браўзэрам або адпраўляць паведамленні ў месэнджарах. Гэта базавы набор навыкаў, які дазваляе эфектыўна, а галоўнае - бяспечна кіраваць сучаснымі тэхналогіямі ў паўсядзённым жыцці.
Нацыянальны цэнтр абмену трафікам (NTEC) рэгулярна праводзіць унутранае навучанне для персанала, нагадваючы нават дасведчаным адмыслоўцам простыя ісціны лічбавай гігіены. І сёння мы хочам падзяліцца гэтымі экспертнымі парадамі, каб дапамагчы кожнаму абараніць сваю лічбавую прастору.
Небяспека чалавечага фактару: эксплуатацыя даверу
Самае ўразлівае звяно ў сістэме любой кіберабароны - гэта чалавек. Зламыснікі рэдка спрабуюць узламаць сістэму "у лоб". Замест гэтага яны выкарыстоўваюць фішынг - від інтэрнэт-махлярства, пры якім яны маскіруюцца пад давераныя крыніцы (банкі, кіраўніцтва, тэхпадтрымку), каб вывудзіць ў ахвяры канфідэнцыйныя дадзеныя: паролі, нумары крэдытных карт або рэквізіты банкаўскіх рахункаў.
Існуе мноства разнавіднасцяў фішынгу: ад масавага спаму да мэтавых нападаў на пэўных супрацоўнікаў (Spear phishing), топ-мэнэджараў (Whaling), а таксама праз галасавыя выклікі (Vishing) і падробленыя QR-коды (Quishing).
Анатомія падману: як распазнаць фішынгавы ліст?
Ашуканцы ўвесь час удасканальваюць свае метады. Каб не трапіцца на іх кручок, звернеце ўвагу на 6 галоўных прыкмет фішынгу:
- Падазроныя імя і адрас адпраўніка (напрыклад, ліст нібыта ад падтрымкі вашай кампаніі, але адпраўлены з публічнага дамена накшталт @andreoften.com).
- Тэма або змест ліста патрабуюць ад вас тэрміновага адказу або неадкладных дзеянняў.
- Афармленне паведамлення скапіявана пад фірмовы стыль вядомай арганізацыі.
- Тэкст змяшчае занадта абагульненыя звароты (напрыклад, проста "Паважаны (ая) info").
- Наяўнасць падазроных спасылак (замест афіцыйнага сайта спасылка вядзе на іншыя сховішчы даных або невядомыя дамены).
- Падазроныя ўкладанні і выявы.
Рада ад NTEC: пры праглядзе кантэнту ў сацсетках (YouTube Shorts, TikTok, Instagram) заўсёды зважайце на аўтаматычныя плашчакі платформаў: "AI info", "AI-generated" ці "ІІ-кантэнт". Яны дапамагаюць імгненна адрозніць згенераваную карцінку ад рэальнасці.
Прыклады з практыкі кібербяспекі
- Небяспечныя макрасы: вам дасылаюць укладанне ў фармаце .doc або .xlsx (напрыклад, акт дастаўкі ці дамова). Пры адкрыцці файл просіць вас націснуць кнопку "Дазволіць рэдагаванне" і "Уключыць змесціва". Як толькі вы гэта зробіце, утоены шкоднасны макрас запусціць выкананне адвольнага кода на вашым кампутары.
- Хітры Quishing: у лісце аб "тэрміновым падпісанні дакумента праз DocuSign" вам прапануюць адсканаваць QR-код. Пры навядзенні камеры смартфона вы бачыце кароткую замаскіраваную спасылку (напрыклад, qrstud.io), якая адводзіць вас на фішынгавы сайт для крадзяжу дадзеных.
- Фэйкавы SharePoint: вам прыходзіць апавяшчэнне аб атрыманні «важных дакументаў па зарплаце». Спасылка вядзе на старонку, якая выглядае ў дакладнасці як карпаратыўны партал аўтарызацыі Microsoft SharePoint. Варта ўвесці туды лагін і пароль – і ўбудаваны скрыпт ашуканцаў імгненна перасылае вашы дадзеныя ў Telegram-бот зламыснікаў, выдаўшы памылку "Incorrect credentials". Між іншым, гэта таксама хітры трук, які прымушае вас увесці пароль паўторна, дзякуючы чаму зламыснікі пацвярджаюць правільнасць скрадзеных дадзеных.
6 залатых правілаў лічбавай бяспекі ад NTEC
Каб надзейна абараніць сябе і кампанію, строга выконвайце гэтым рэкамендацый:
- Не націскайце на падазроныя спасылкі і ўкладанні. Калі ліст ад незнаёмага адрасата выклікае найменшыя сумневы - не адкрывайце прымацаваныя файлы. Памятайце, што найбольшую небяспеку выклікаюць пашырэнні .exe, .msi, .bat, .html, .js, а таксама схаваныя ў архівах (.zip, .rar) файлы і дакументы з макрасамі.
- Не давярайце незнаёмым паведамленням. Ліст з невядомага ці нетыповага адрасу – гэта прамая нагода насцярожыцца. Заўсёды правярайце першакрыніцу інфармацыі і шукайце пацверджанне ў іншых незалежных каналах сувязі.
- Не давайце асабістую інфармацыю. Ніколі не пакідайце паролі, PIN-коды, нумары банкаўскіх карт і пашпартныя дадзеныя ў адказ на электронныя лісты ці на сумнеўных інтэрнэт-рэсурсах.
- Не ігнаруйце папярэджанні сістэм абароны. Калі ваш антывірус, паштовы шлюз ці браўзэр выдае папярэджанне аб патэнцыйнай пагрозе («Укладанне можа ўтрымоўваць вірус!») - не спрабуйце абыйсці гэтае блакаванне.
- Не спампоўвайце ПЗ з неафіцыйных крыніц. Выкарыстоўвайце толькі ліцэнзійнае праграмнае забеспячэнне і загружайце яго выключна з афіцыйных сайтаў распрацоўшчыкаў.
- Не ігнаруйце абнаўленні. Рэгулярна абнаўляйце аперацыйную сістэму, браўзэры і антывірусныя базы. Абнаўленні зачыняюць крытычныя ўразлівасці праграм, праз якія зламыснікі могуць перахапіць кіраванне вашай прыладай.
Важная рада ад NTEC па праверцы пароляў: калі вы жадаеце пазнаць, не ці выцеклі вашы дадзеныя ў сетку, скарыстайцеся аўтарытэтным сэрвісам Have I Been Pwned (haveibeenpwned.com) або ўбудаванай прыладай Google Паролі (://google.com). Ніколі не ўводзіце свой дзейны пароль на незнаёмых і сумнеўных сайтах у інтэрнэце для «праверкі»! Калі сэрвіс паказаў, што ваш пароль скампраметаваны - неадкладна зменіце яго на самым рэсурсе, прыбярыце ўсе яго паўторы на іншых сайтах і абавязкова уключыце шматфактарную аўтэнтыфікацыю (MFA).
Памятайце, што нават прафесіянал у спешцы або пад уздзеяннем эмоцый можа здзейсніць памылку. Менавіта таму ў NTEC мы не грэбуем навучаннем: мы разбіраны рэальныя кейсы нападаў, укараняем трэнінгі па дасведчанасці, выкарыстаны фільтраванне пошты, абароненыя шлюзы і рашэнні тыпу «пясочніца» для праверкі падазроных файлаў. Лічбавая гігіена - гэта не разавы ўрок, а пастаянная практыка.
Бяспека пачынаецца з асабістай усвядомленасці. Укараняйце правілы лічбавай гігіены ў сваё паўсядзённае жыццё, і вашы дадзеныя заўсёды будуць пад надзейным замкам!