


Кібербяспека для рэгіёнаў Беларусі: галоўныя тэмы семінара ў Віцебску
17 верасня 2026
На базе Віцебскага абласнога выканаўчага камітэта 15 верасня 2026 года адбыўся семінар, прысвечаны актуальным пытанням гарантавання кібербяспекі ў дзяржаўных органах і арганізацыях. Ключавой падзеяй мерапрыемства стаў экспертны блок Нацыянальнага цэнтра абмену трафікам (NTEC), арыентаваны на практычнае ўзаемадзеянне і дэманстрацыю гатовых інструментаў для абароны ІТ-інфраструктуры.
Галоўны пасыл экспертаў NTEC аказаўся сугучны актуальным выклікам часу: эфектыўная кібербяспека сёння трымаецца на трох ключавых слупах – людзях, працэсах і тэхналогіях.
Працэсы: кіберабарона пачынаецца з арганізацыйных рашэнняў
Асноўным спікерам і ідэолагам экспертнага блока выступіў намеснік дырэктара NTEC Віталь Карбоўскі. У сваім дакладзе ён задаў высокую планку для ўсёй дыскусіі, прадставіўшы глыбокі аналіз нарматыўна-прававой базы Рэспублікі Беларусь і пакрокавы план гарантавання кібербяспекі на ўзроўні цэлага рэгіёна.
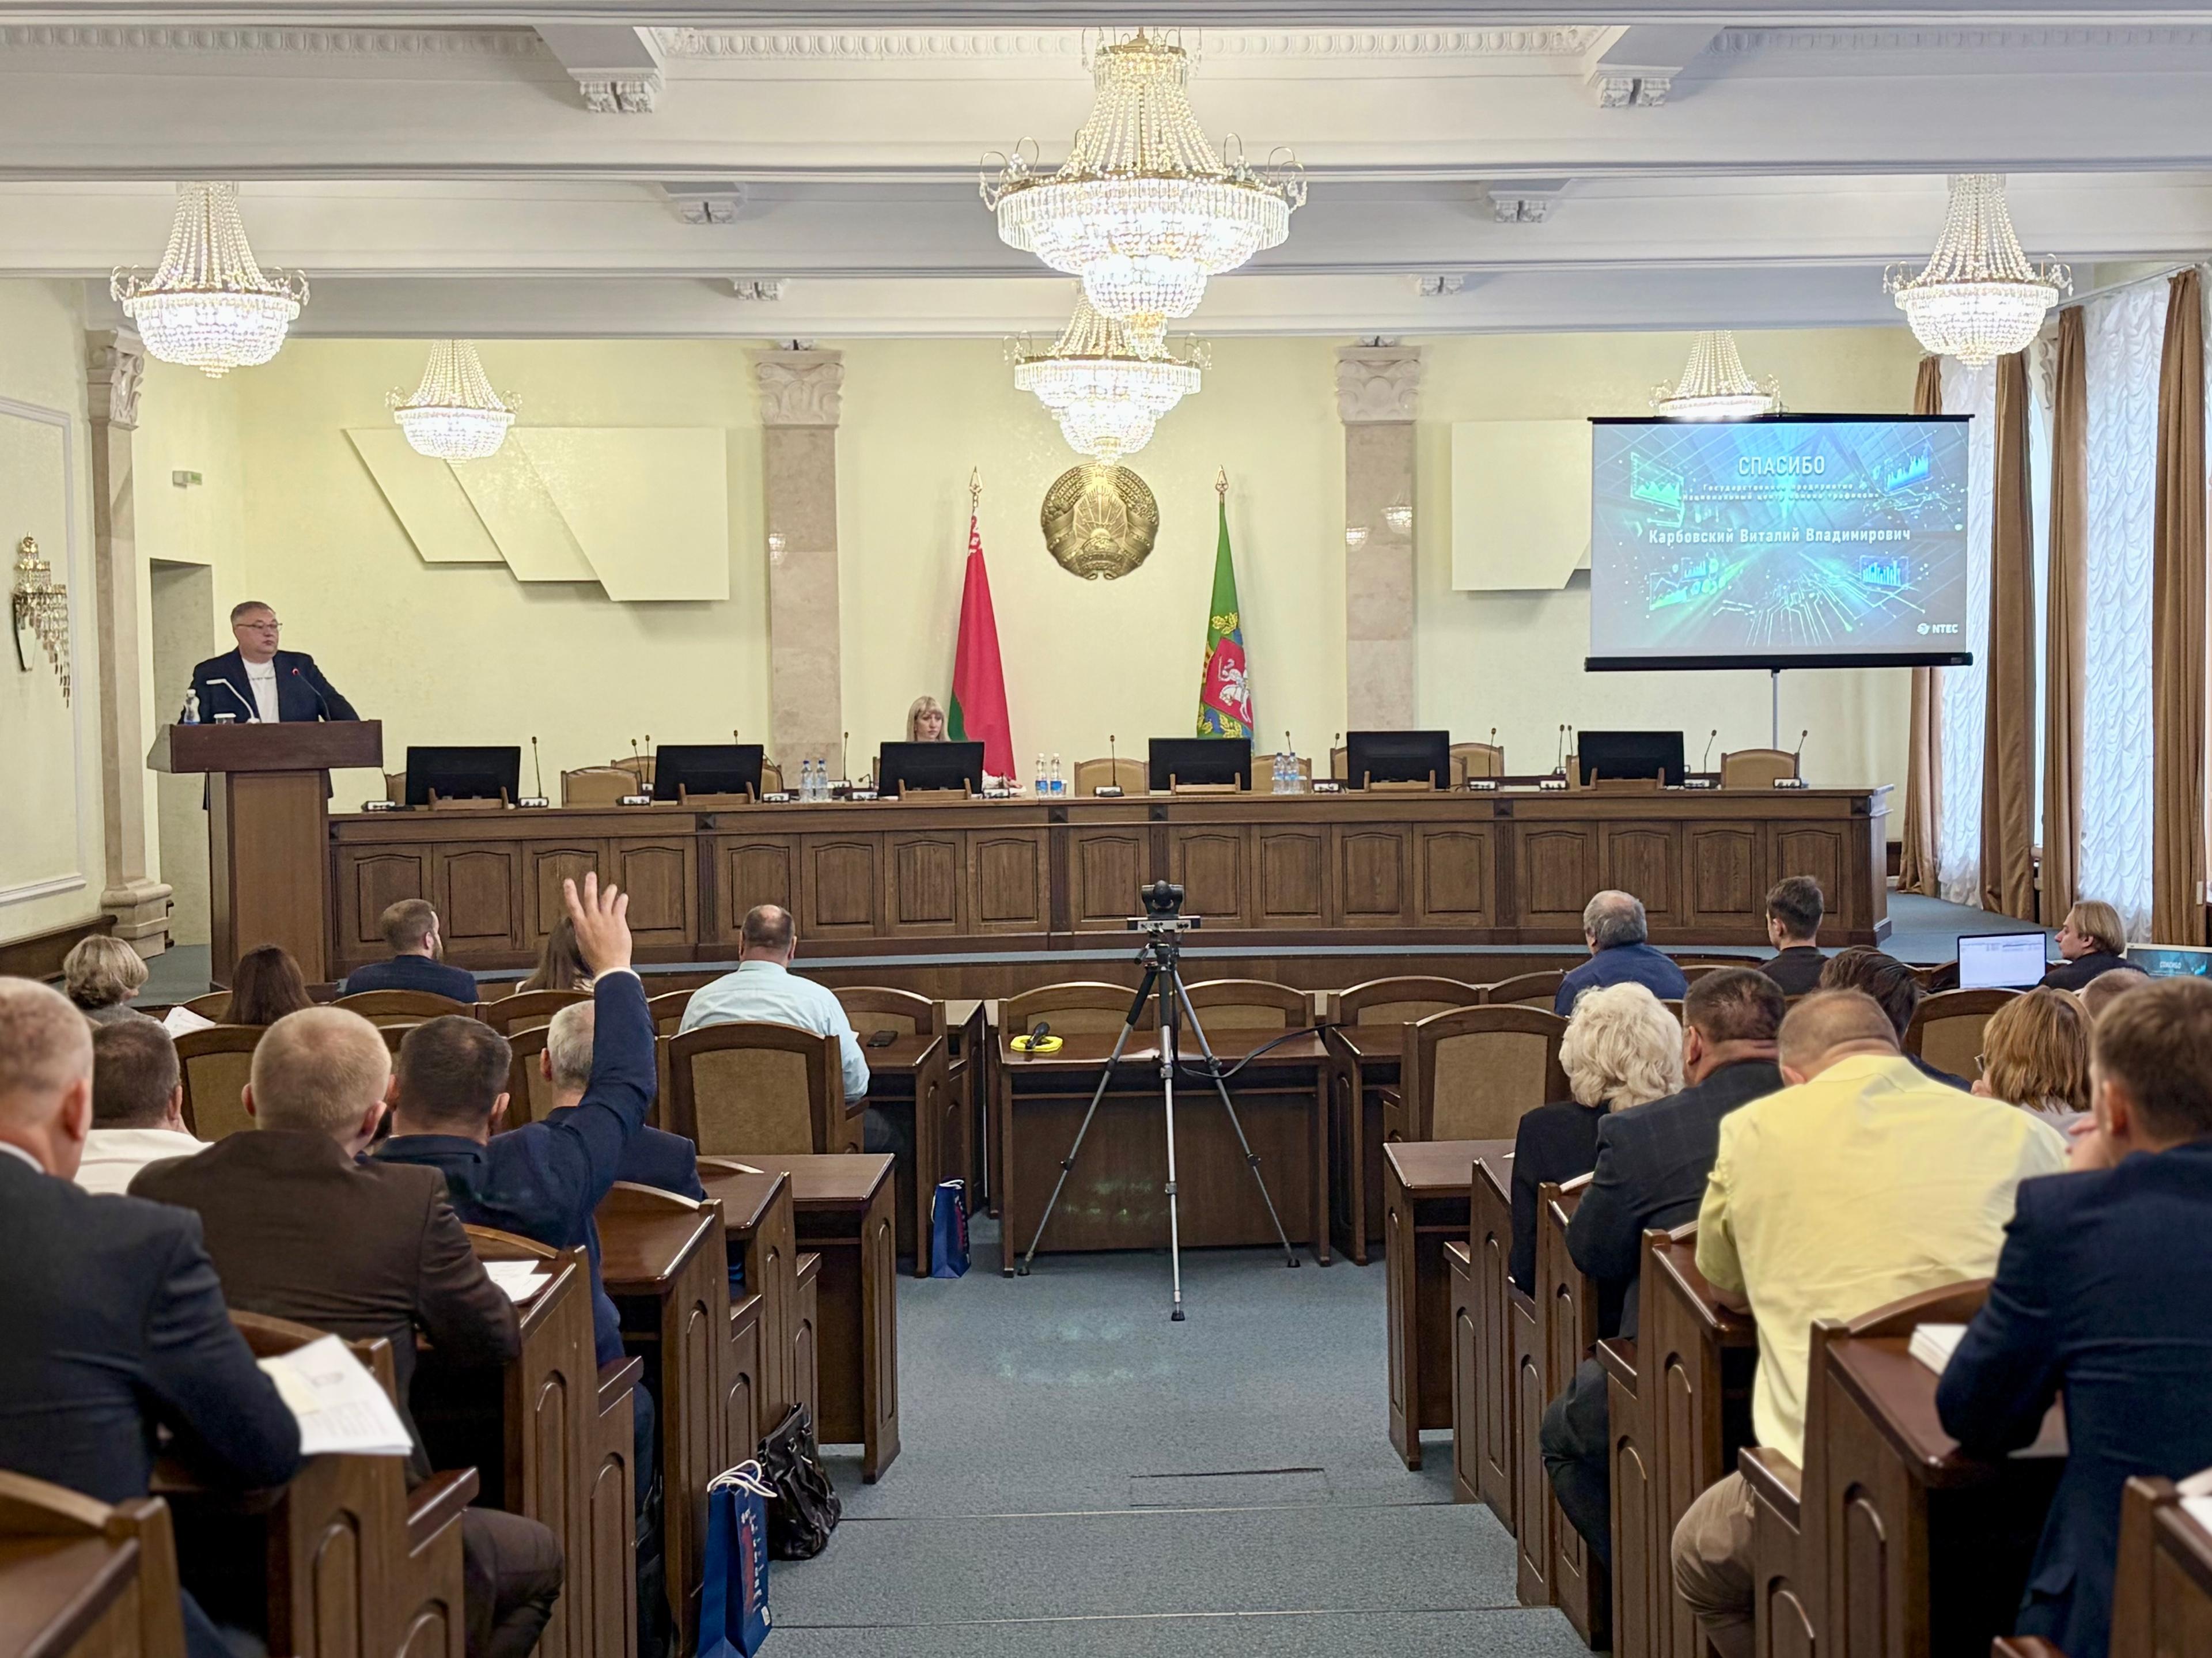
Беларуская мадэль рэгулявання сферы кібербяспекі сёння прызнана адной з самых прагрэсіўных на прасторы СНД. Пры гэтым строгасць нацыянальных норм накладаюць на кіраўнікоў арганізацый персанальную адказнасць. Згодна з прадстаўленай стратэгіяй стварэнне надзейнага лічбавага перыметра заўсёды пачынаецца не з закупкі тэхнічных сродкаў, а з арганізацыйных рашэнняў - прызначэння адказных асоб на месцах. Без кампетэнтных спецыялістаў унутры ведамства немагчыма ні самастойна рэалізаваць базавыя этапы абароны, ні пісьменна сфармуляваць патрабаванні да іншых падрадчыкаў.
Яскравым прыкладам служыць абавязковая першасная інвентарызацыя актываў. Аўтаматычнага сканавання сеткі для гэтай задачы нядосыць. Сканар здольны толькі выявіць пул IP-адрасоў, але ён не бачыць іх прызначэнні. Толькі спецыялісты на месцах, якія ведаюць унутраную бізнес-логіку свайго ведамства, могуць вызначыць, за якія задачы адказвае канкрэтнае прыстасаванне. Са свайго боку, цэнтр кібербяспекі NTEC бярэ на сябе метадалагічную падтрымку: дапамагае вызначыць катэгорыі ахоўнай інфармацыі і класіфікаваць інфармацыйныя сістэмы.
Пасля аўдыту інфраструктуры цэнтр кибеобезопасности NTEC разгортвае маштабны комплекс прац: ад распрацоўкі палітык інфармацыйнай бяспекі і рэгламентаў размежавання доступу да налады сістэм кругласутачнага маніторынгу кіберынцыдэнтаў. Пры гэтым NTEC дэманструе партнёрскі падыход: калі ў працэсе ацэнкі абароненасці інфраструктуры выяўляюцца вобласці для паляпшэння, спецыялісты ЦКБ аказваюць ведамствам усебаковую метадалагічную і практычную падтрымку.
«Эфектыўная пабудова кіберабароны - гэта доўгатэрміновыя інвестыцыі ў стабільнасць арганізацыі. Дзяржаўным органам важна арыентавацца на давераных, правераных часам ліцэнзіятаў і айчынныя праграмныя прадукты, якія гарантуюць рэальную абароненасць і празрыстасць на ўсіх этапах супрацоўніцтва», - пазначыў прынцыповую пазіцыю кіраўніцтва NTEC Віталь Карбоўскі.
Тэхналогіі: імпартанезалежнасць у дзеянні
Абавязковым патрабаваннем заканадаўства для шырокага пула арганізацый з'яўляецца цэнтралізаваны збор і захоўванне логаў - гэта ключавая функцыя сістэм класа SIEM. Менеджэр па інфармацыйных тэхналогіях Андрэй Мардзіловіч у сваёй прэзентацыі распавёў, па якіх крытэрыях трэба выбіраць SIEM-сістэму, і чаму айчынная распрацоўка "NTechnology SIEM" з'яўляецца лепшым рашэннем:
- Адпаведнасць нарматыўным патрабаванням. NTechnology SIEM мае дзейны сертыфікат адпаведнасці патрабаванням ТР 2013/027/BY, выдадзены Аператыўна-аналітычным цэнтрам пры Прэзідэнце Рэспублікі Беларусь.
- Лакальная падтрымка і сэрвіс. У той час як абслугоўванне замежных вендараў можа суправаджацца затрымкамі, мясцовая каманда распрацоўкі NTEC гарантуе аператыўную рэакцыю і індывідуальны падыход.
- Кошт валодання і бюджэтныя абмежаванні. NTechnology SIEM рэалізуецца з дапамогай бестэрміновай ліцэнзіі пры захаванні канкурэнтнай цаны. Акрамя таго, сучасная архітэктура захоўвання даных дае магчымасць значна зэканоміць на абсталяванні.
Акрамя таго, у рамках тэхналагічнага блока эксперты NTEC адказалі на стратэгічнае пытанне аўдыторыі: ці варта ведамствам ствараць ізаляваныя лакальныя сістэмы або больш эфектыўна адразу праектаваць адзінае рашэнне? Пазіцыя NTEC адназначная: мэтазгодна адразу закладваць цэнтралізаванае кіраванне. Такая архітэктура дае магчымасць уніфікаваць стандарты абароны ўнутры контуру арганізацый і наладзіць аператыўны абмен інфармацыяй паміж органамі кіравання па ўсёй Віцебскай вобласці.
Людзі: чаму інвестыцыі ў веды важней «жалеза»
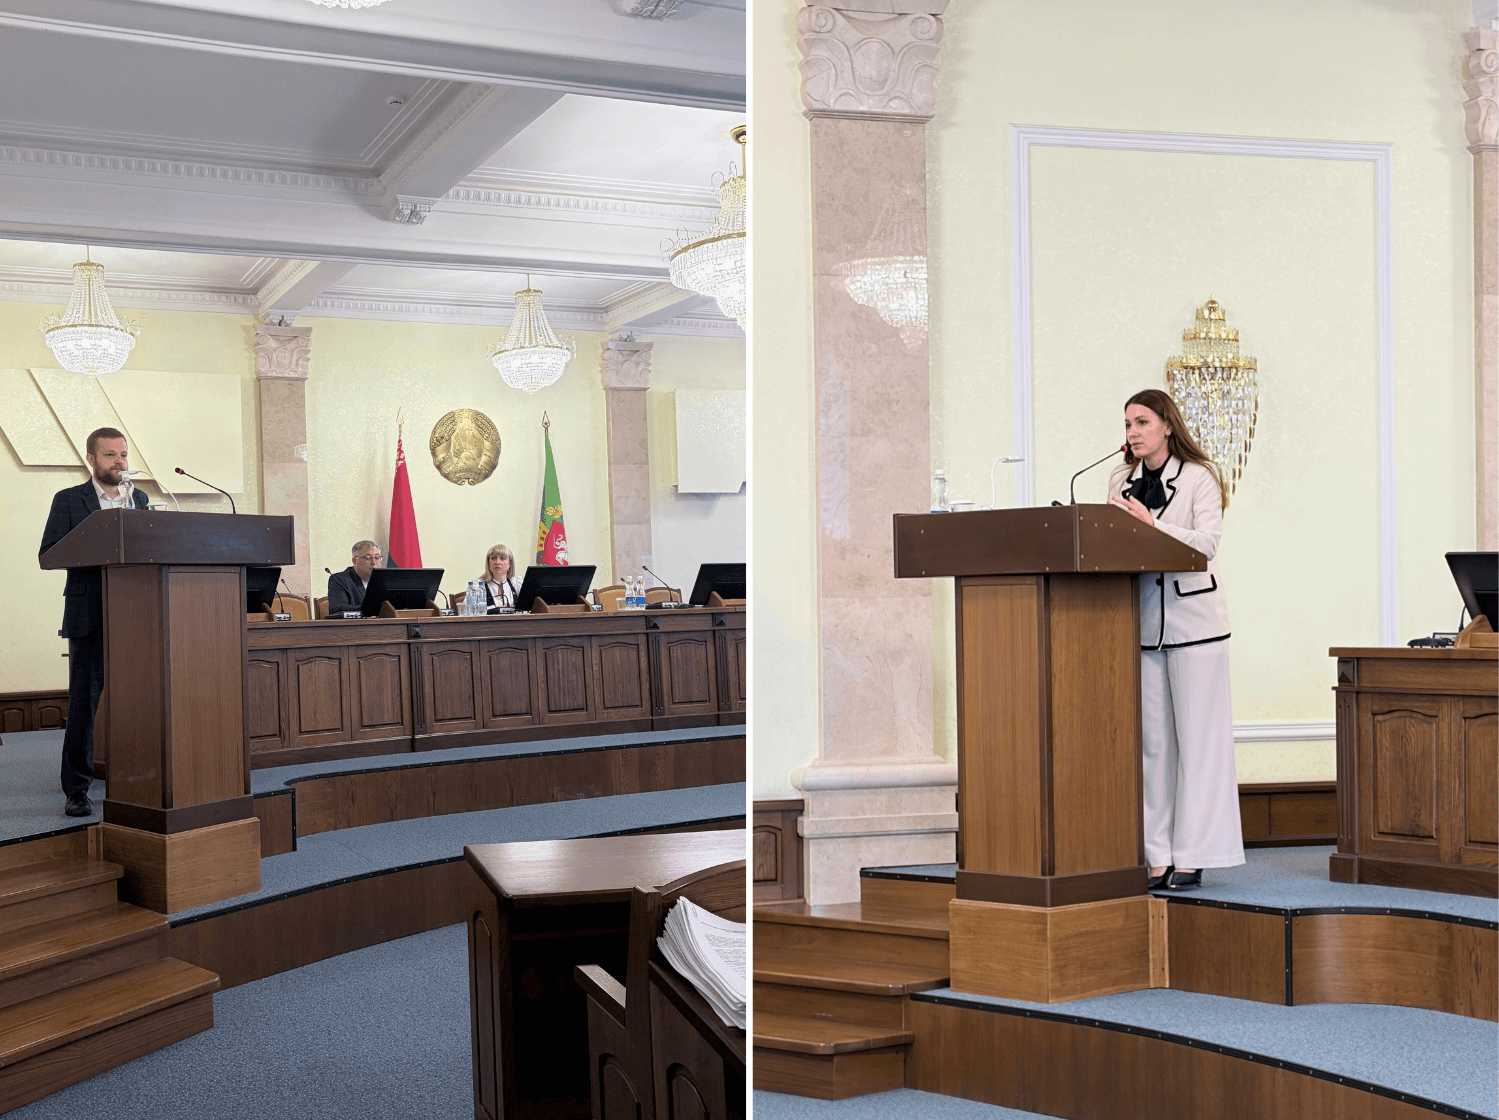
Лагічным працягам тэзы Віталя Карбоўскага аб першараднай ролі чалавека ў ИБ стала выступленне начальніка Міжнароднага цэнтра адукацыі ROZUM (NTEC) Юліі Сакаловай.
Дыскусія з залай закранула адно з самых актуальных для рэгіёнаў пытанняў - забеспячэнне ведамстваў профільнымі спецыялістамі на месцах. Эксперты NTEC падкрэслілі, што залогам паспяховага ўкаранення любых тэхналогій з'яўляецца планамернае павышэнне кваліфікацыі супрацоўнікаў. Інвестыцыі ў навучанне персаналу даюць магчымасць не проста выканаць нарматыўныя патрабаванні, але і гарантуюць, што функцыянал закупленага высокатэхналагічнага абсталявання будзе выкарыстоўвацца на 100 працэнтаў, забяспечваючы максімальную аддачу ад укладзеных дзяржаўных сродкаў.
Для вырашэння гэтай задачы ўдзельнікам семінара былі прадстаўлены гатовыя адукацыйныя трэкі, распрацаваныя ў цэнтры ROZUM. Лінейка ўключае як базавыя праграмы для кіраўнікоў, якія дазваляюць асвоіць тэму "з нуля" і гаварыць з пастаўшчыкамі на адной мове, так і глыбокія курсы для тэхнічных спецыялістаў, у тым ліку адпрацоўку практычных навыкаў адбіцця рэальных пагроз на айчынным кіберпалігоне "CyberRing".
Надзейнае партнёрства: адзіная каманда лічбавай абароны
Семінар у Віцебску пацвердзіў высокую гатоўнасць рэгіянальных органаў кіравання да актыўнага ўкаранення сучасных стандартаў і сістэм інфармацыйнай бяспекі. Дзякуючы экспертызе і комплексным рашэнням, пачынаючы ад метадалогіі, прадстаўленай кіраўніцтвам Нацыянальнага цэнтра абмену трафікам (NTEC), да ўкаранення сістэмы "NTechnology SIEM" і профільнага навучання ў адукацыйным цэнтры ROZUM, рэгіёны Беларусі могуць атрымаць закончаную экасістэму лічбавага даверу.
Галоўным вынікам мерапрыемства стала агульнае разуменне: найвышэйшая эфектыўнасць абароны крытычна важных звестак дасягаецца толькі ў рамках сінэргіі. Бяспека дзяржсектара гарантаваная тады, калі кіраўнік ведамства, ІТ-адмыслоўцы на месцах і Цэнтр кібербяспекі NTEC дзейнічаюць у цеснай інтэграцыі, як адна зладжаная каманда.
Кібербяспека для рэгіёнаў Беларусі: галоўныя тэмы семінара ў Віцебску
17 верасня 2026
На базе Віцебскага абласнога выканаўчага камітэта 15 верасня 2026 года адбыўся семінар, прысвечаны актуальным пытанням гарантавання кібербяспекі ў дзяржаўных органах і арганізацыях. Ключавой падзеяй мерапрыемства стаў экспертны блок Нацыянальнага цэнтра абмену трафікам (NTEC), арыентаваны на практычнае ўзаемадзеянне і дэманстрацыю гатовых інструментаў для абароны ІТ-інфраструктуры.
Галоўны пасыл экспертаў NTEC аказаўся сугучны актуальным выклікам часу: эфектыўная кібербяспека сёння трымаецца на трох ключавых слупах – людзях, працэсах і тэхналогіях.
Працэсы: кіберабарона пачынаецца з арганізацыйных рашэнняў
Асноўным спікерам і ідэолагам экспертнага блока выступіў намеснік дырэктара NTEC Віталь Карбоўскі. У сваім дакладзе ён задаў высокую планку для ўсёй дыскусіі, прадставіўшы глыбокі аналіз нарматыўна-прававой базы Рэспублікі Беларусь і пакрокавы план гарантавання кібербяспекі на ўзроўні цэлага рэгіёна.
Беларуская мадэль рэгулявання сферы кібербяспекі сёння прызнана адной з самых прагрэсіўных на прасторы СНД. Пры гэтым строгасць нацыянальных норм накладаюць на кіраўнікоў арганізацый персанальную адказнасць. Згодна з прадстаўленай стратэгіяй стварэнне надзейнага лічбавага перыметра заўсёды пачынаецца не з закупкі тэхнічных сродкаў, а з арганізацыйных рашэнняў - прызначэння адказных асоб на месцах. Без кампетэнтных спецыялістаў унутры ведамства немагчыма ні самастойна рэалізаваць базавыя этапы абароны, ні пісьменна сфармуляваць патрабаванні да іншых падрадчыкаў.
Яскравым прыкладам служыць абавязковая першасная інвентарызацыя актываў. Аўтаматычнага сканавання сеткі для гэтай задачы нядосыць. Сканар здольны толькі выявіць пул IP-адрасоў, але ён не бачыць іх прызначэнні. Толькі спецыялісты на месцах, якія ведаюць унутраную бізнес-логіку свайго ведамства, могуць вызначыць, за якія задачы адказвае канкрэтнае прыстасаванне. Са свайго боку, цэнтр кібербяспекі NTEC бярэ на сябе метадалагічную падтрымку: дапамагае вызначыць катэгорыі ахоўнай інфармацыі і класіфікаваць інфармацыйныя сістэмы.
Пасля аўдыту інфраструктуры цэнтр кибеобезопасности NTEC разгортвае маштабны комплекс прац: ад распрацоўкі палітык інфармацыйнай бяспекі і рэгламентаў размежавання доступу да налады сістэм кругласутачнага маніторынгу кіберынцыдэнтаў. Пры гэтым NTEC дэманструе партнёрскі падыход: калі ў працэсе ацэнкі абароненасці інфраструктуры выяўляюцца вобласці для паляпшэння, спецыялісты ЦКБ аказваюць ведамствам усебаковую метадалагічную і практычную падтрымку.
«Эфектыўная пабудова кіберабароны - гэта доўгатэрміновыя інвестыцыі ў стабільнасць арганізацыі. Дзяржаўным органам важна арыентавацца на давераных, правераных часам ліцэнзіятаў і айчынныя праграмныя прадукты, якія гарантуюць рэальную абароненасць і празрыстасць на ўсіх этапах супрацоўніцтва», - пазначыў прынцыповую пазіцыю кіраўніцтва NTEC Віталь Карбоўскі.
Тэхналогіі: імпартанезалежнасць у дзеянні
Абавязковым патрабаваннем заканадаўства для шырокага пула арганізацый з'яўляецца цэнтралізаваны збор і захоўванне логаў - гэта ключавая функцыя сістэм класа SIEM. Менеджэр па інфармацыйных тэхналогіях Андрэй Мардзіловіч у сваёй прэзентацыі распавёў, па якіх крытэрыях трэба выбіраць SIEM-сістэму, і чаму айчынная распрацоўка "NTechnology SIEM" з'яўляецца лепшым рашэннем:
- Адпаведнасць нарматыўным патрабаванням. NTechnology SIEM мае дзейны сертыфікат адпаведнасці патрабаванням ТР 2013/027/BY, выдадзены Аператыўна-аналітычным цэнтрам пры Прэзідэнце Рэспублікі Беларусь.
- Лакальная падтрымка і сэрвіс. У той час як абслугоўванне замежных вендараў можа суправаджацца затрымкамі, мясцовая каманда распрацоўкі NTEC гарантуе аператыўную рэакцыю і індывідуальны падыход.
- Кошт валодання і бюджэтныя абмежаванні. NTechnology SIEM рэалізуецца з дапамогай бестэрміновай ліцэнзіі пры захаванні канкурэнтнай цаны. Акрамя таго, сучасная архітэктура захоўвання даных дае магчымасць значна зэканоміць на абсталяванні.
Акрамя таго, у рамках тэхналагічнага блока эксперты NTEC адказалі на стратэгічнае пытанне аўдыторыі: ці варта ведамствам ствараць ізаляваныя лакальныя сістэмы або больш эфектыўна адразу праектаваць адзінае рашэнне? Пазіцыя NTEC адназначная: мэтазгодна адразу закладваць цэнтралізаванае кіраванне. Такая архітэктура дае магчымасць уніфікаваць стандарты абароны ўнутры контуру арганізацый і наладзіць аператыўны абмен інфармацыяй паміж органамі кіравання па ўсёй Віцебскай вобласці.
Людзі: чаму інвестыцыі ў веды важней «жалеза»
Лагічным працягам тэзы Віталя Карбоўскага аб першараднай ролі чалавека ў ИБ стала выступленне начальніка Міжнароднага цэнтра адукацыі ROZUM (NTEC) Юліі Сакаловай.
Дыскусія з залай закранула адно з самых актуальных для рэгіёнаў пытанняў - забеспячэнне ведамстваў профільнымі спецыялістамі на месцах. Эксперты NTEC падкрэслілі, што залогам паспяховага ўкаранення любых тэхналогій з'яўляецца планамернае павышэнне кваліфікацыі супрацоўнікаў. Інвестыцыі ў навучанне персаналу даюць магчымасць не проста выканаць нарматыўныя патрабаванні, але і гарантуюць, што функцыянал закупленага высокатэхналагічнага абсталявання будзе выкарыстоўвацца на 100 працэнтаў, забяспечваючы максімальную аддачу ад укладзеных дзяржаўных сродкаў.
Для вырашэння гэтай задачы ўдзельнікам семінара былі прадстаўлены гатовыя адукацыйныя трэкі, распрацаваныя ў цэнтры ROZUM. Лінейка ўключае як базавыя праграмы для кіраўнікоў, якія дазваляюць асвоіць тэму "з нуля" і гаварыць з пастаўшчыкамі на адной мове, так і глыбокія курсы для тэхнічных спецыялістаў, у тым ліку адпрацоўку практычных навыкаў адбіцця рэальных пагроз на айчынным кіберпалігоне "CyberRing".
Надзейнае партнёрства: адзіная каманда лічбавай абароны
Семінар у Віцебску пацвердзіў высокую гатоўнасць рэгіянальных органаў кіравання да актыўнага ўкаранення сучасных стандартаў і сістэм інфармацыйнай бяспекі. Дзякуючы экспертызе і комплексным рашэнням, пачынаючы ад метадалогіі, прадстаўленай кіраўніцтвам Нацыянальнага цэнтра абмену трафікам (NTEC), да ўкаранення сістэмы "NTechnology SIEM" і профільнага навучання ў адукацыйным цэнтры ROZUM, рэгіёны Беларусі могуць атрымаць закончаную экасістэму лічбавага даверу.
Галоўным вынікам мерапрыемства стала агульнае разуменне: найвышэйшая эфектыўнасць абароны крытычна важных звестак дасягаецца толькі ў рамках сінэргіі. Бяспека дзяржсектара гарантаваная тады, калі кіраўнік ведамства, ІТ-адмыслоўцы на месцах і Цэнтр кібербяспекі NTEC дзейнічаюць у цеснай інтэграцыі, як адна зладжаная каманда.